Cet article fournit une information générale. Voir les Mentions légales & avertissement.

En bref : si un outil que vous payez déjà se dote d'une fonctionnalité d'IA et que vos équipes s'en servent dans leur travail, votre entreprise est en général le déployeur de ce système d'IA au sens de l'AI Act, et l'éditeur le fournisseur. Vos obligations restent les vôtres, quoi que l'éditeur affirme de sa propre conformité. Certaines s'appliquent déjà : maîtrise de l'IA, pratiques interdites, une partie des règles de transparence. Les obligations les plus lourdes du déployeur ne visent que les usages à haut risque, à partir du 2 décembre 2027. Le RGPD s'applique dès que la fonctionnalité traite des données personnelles.
L'essentiel en quatre points
- L'IA est arrivée dans vos outils par les mises à jour. Nouvelles versions, options activées par un administrateur, modules payants : l'IA entre dans les CRM, les SIRH, les outils de support et les suites bureautiques, et le service achats n'en voit le plus souvent rien passer.
- Votre usage détermine votre rôle. Si vos équipes utilisent un système d'IA dans leur travail, sous votre autorité, l'AI Act fait de votre entreprise un déployeur, même si personne n'a choisi cette IA.
- Certains usages font de vous le fournisseur. Commercialiser sous votre marque un système à haut risque, le modifier substantiellement ou utiliser un outil d'IA généraliste à une fin à haut risque, comme le tri de candidatures, vous transfère les obligations du fournisseur.
- Commencez par les documents RGPD. Vérifiez si votre contrat de sous-traitance couvre le nouveau traitement, si l'éditeur a ajouté un sous-traitant ultérieur et s'il vous faut une nouvelle analyse d'impact.
Comment l'IA entre dans vos outils sans décision d'achat
Les éditeurs ajoutent l'IA à vos outils de trois façons : une nouvelle version l'intègre à un logiciel que vous utilisez déjà, un administrateur active une option comprise dans votre licence, ou une équipe souscrit un module d'IA payant. Aucune ne ressemble à l'achat d'un système d'IA, si bien qu'elles échappent à l'examen réservé à un nouveau fournisseur. L'« IA fantôme » pose un autre problème : des salariés y utilisent des outils que personne n'a autorisés. Ici, vous avez validé l'outil et l'éditeur en a changé le fonctionnement.
Fournisseur ou déployeur ?
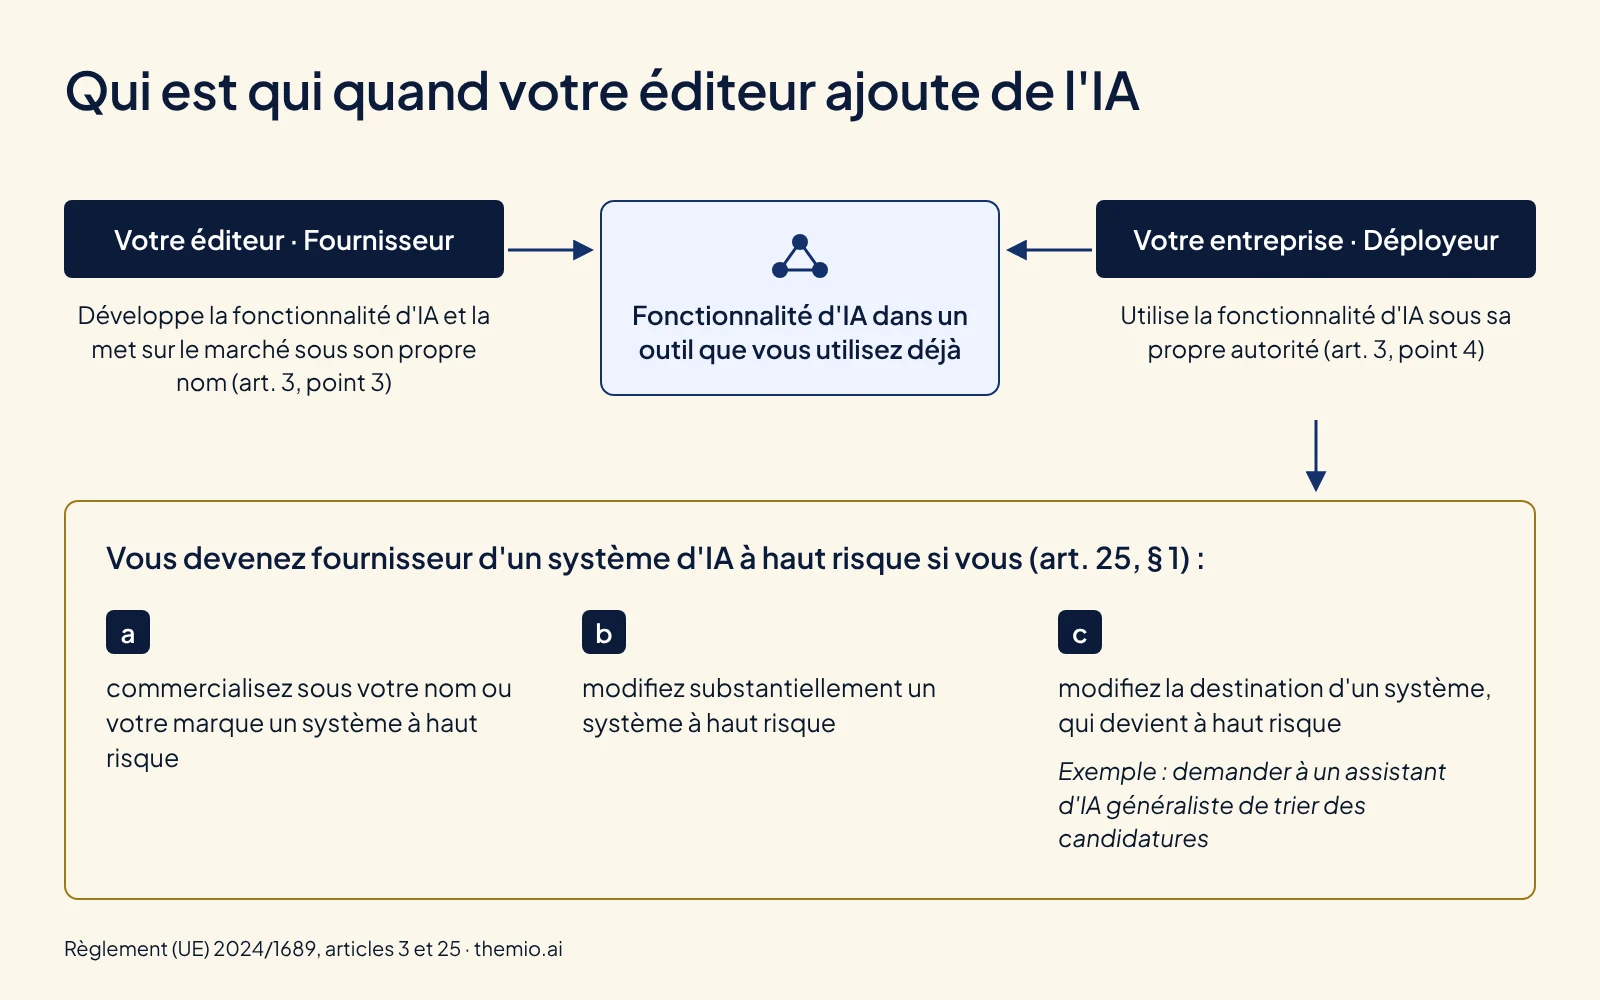
L'AI Act répartit les obligations selon le rôle. Le fournisseur est l'organisation qui développe un système d'IA, ou le fait développer, et le met sur le marché ou en service sous son propre nom ou sa propre marque (art. 3, point 3). Le déployeur est toute organisation « utilisant sous sa propre autorité un système d'IA », sauf usage personnel à caractère non professionnel (art. 3, point 4).
Vos salariés utilisent la fonctionnalité d'IA de l'éditeur dans leur travail, sous l'autorité de votre entreprise. L'éditeur et votre entreprise peuvent donc occuper des rôles différents pour un même système, chacun avec ses obligations.
| Situation | Éditeur | Votre entreprise |
|---|---|---|
| Votre CRM ajoute des résumés d'appels générés par IA, utilisés par les commerciaux | Fournisseur | Déployeur |
| Vous activez le chatbot IA de votre outil de support sur votre site | Fournisseur | Déployeur. Vérifiez que la mention « vous échangez avec une IA » est activée et visible |
| Vous revendez la fonctionnalité d'IA de l'éditeur à vos clients sous votre marque | Fournisseur du système d'origine | Vous pourriez être considéré comme fournisseur. Faites-vous conseiller |
| Vous utilisez un assistant d'IA généraliste pour classer des candidats | Fournisseur de l'outil généraliste | Vous pourriez devenir fournisseur d'un système à haut risque (voir ci-dessous) |
Quand vous cessez d'être « simple déployeur »
L'article 25, paragraphe 1, fait d'un déployeur le fournisseur d'un système d'IA à haut risque, avec toutes les obligations qui s'y attachent, dans trois cas :
- Nom ou marque. Vous commercialisez sous votre propre nom ou votre propre marque un système d'IA à haut risque déjà mis sur le marché, sauf répartition contractuelle différente des obligations.
- Modification substantielle. Vous apportez une modification substantielle à un système à haut risque, qui reste à haut risque.
- Changement de destination. Vous modifiez la destination d'un système d'IA non classé à haut risque, y compris un système d'IA à usage général, de sorte qu'il devient à haut risque.
Les PME tombent le plus facilement dans le troisième cas. L'annexe III, point 4 a), classe à haut risque les systèmes d'IA destinés au recrutement, notamment pour « analyser et filtrer les candidatures » et « évaluer les candidats ». Si vous demandez à un assistant de rédaction ou de conversation généraliste de présélectionner des CV, vous risquez d'en modifier la destination. Le règlement prévoit des dérogations, par exemple pour les tâches procédurales étroites qui n'influencent pas de manière significative la décision (art. 6, paragraphe 3). Les faits déterminent si l'une d'elles s'applique, et l'avis d'un juriste ou d'un spécialiste peut s'avérer nécessaire.
Ce qui s'applique à vous en tant que déployeur, et à quelle date
| Obligation | Concerne le déployeur | Depuis / à partir du |
|---|---|---|
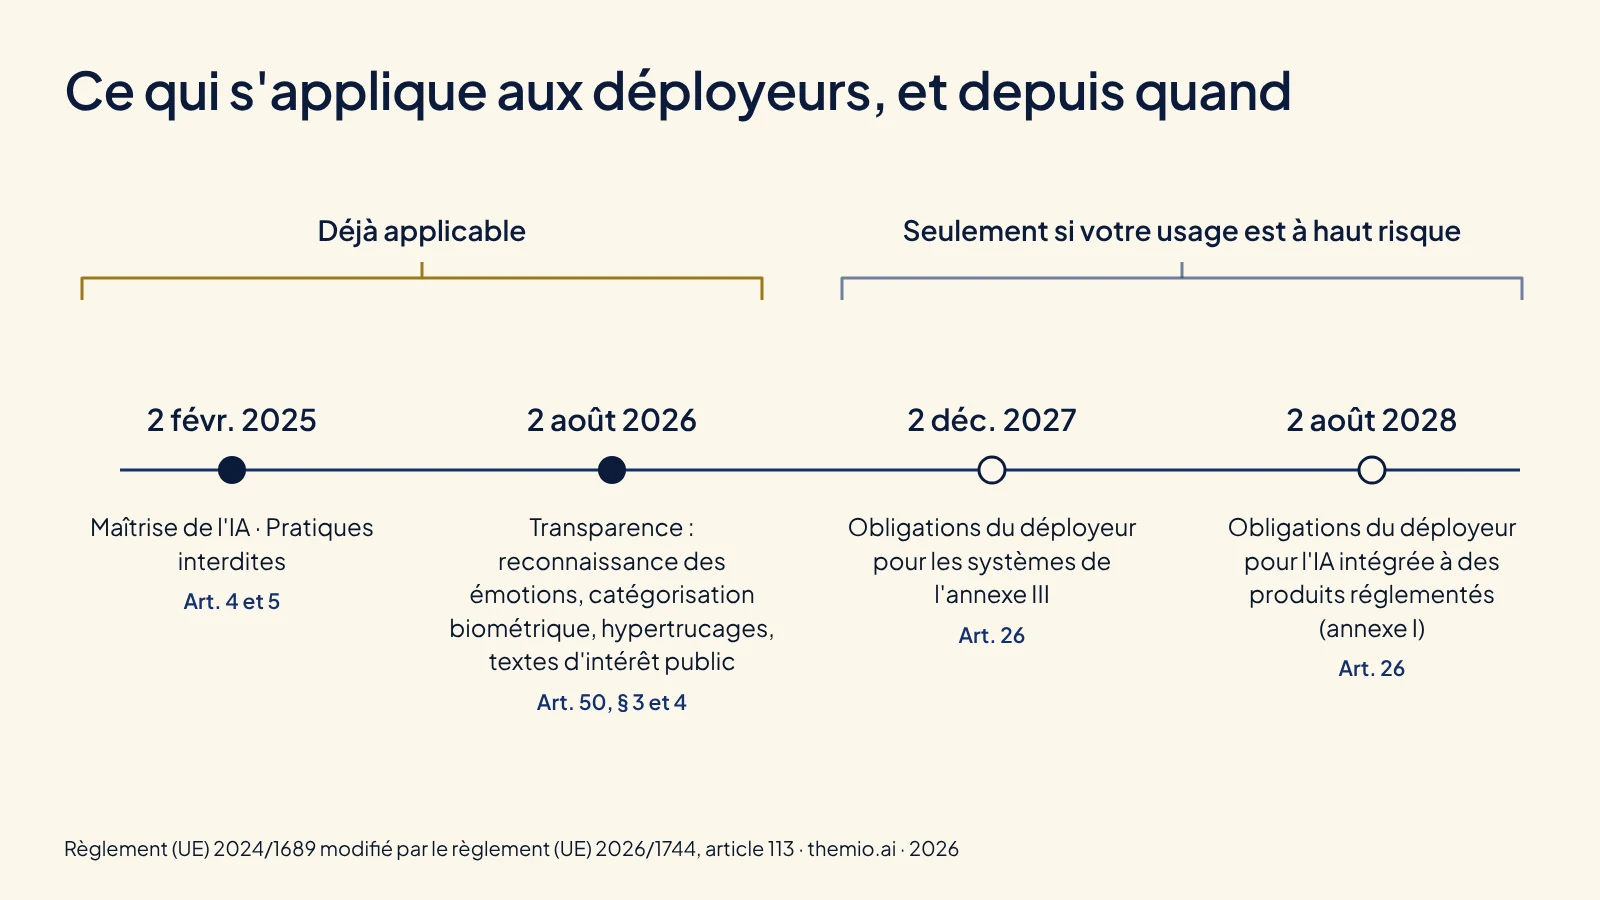
| Maîtrise de l'IA (art. 4). Prendre des mesures pour favoriser la maîtrise de l'IA par le personnel et les personnes utilisant l'IA pour votre compte, en fonction de leur rôle et du contexte. Vous n'avez pas à garantir un niveau spécifique. | Toujours | 2 févr. 2025 (rédaction actuelle depuis le 27 juil. 2026) |
| Pratiques interdites (art. 5). Par exemple, inférer les émotions des salariés sur le lieu de travail, sauf raisons médicales ou de sécurité. Un usage interdit le reste quand l'éditeur fournit la fonctionnalité. | Toujours | 2 févr. 2025 |
| Reconnaissance des émotions ou catégorisation biométrique (art. 50, § 3). Informer les personnes qui y sont exposées. | Si vous utilisez un tel système | 2 août 2026 |
| Hypertrucages et textes d'intérêt public (art. 50, § 4). Signaler les hypertrucages (images, contenus audio ou vidéo) générés ou manipulés par une IA. Signaler aussi les textes générés par IA que vous publiez pour informer le public sur des questions d'intérêt public, sauf si une personne les a examinés ou soumis à un contrôle éditorial et qu'une personne assume la responsabilité éditoriale de la publication. | Si vous publiez de tels contenus | 2 août 2026 |
| Obligations du déployeur d'IA à haut risque (art. 26). Respecter la notice d'utilisation ; confier le contrôle humain à des personnes compétentes ; surveiller le fonctionnement et signaler les risques et incidents graves ; conserver au moins six mois les journaux dont vous avez la maîtrise ; informer les représentants du personnel et les salariés concernés avant toute utilisation sur le lieu de travail ; informer les personnes faisant l'objet de décisions ; utiliser les informations du fournisseur pour votre analyse d'impact RGPD. | Uniquement si votre usage est à haut risque (annexe III par exemple) | 2 déc. 2027 (annexe III) / 2 août 2028 (IA intégrée à des produits, annexe I) |
Le report à décembre 2027 ne vise que le régime du haut risque : maîtrise de l'IA, interdictions et transparence gardent leurs dates d'origine. Deux obligations de l'article 50 incombent au fournisseur : informer les personnes qu'elles échangent avec une IA (art. 50, § 1) et marquer les contenus générés dans un format lisible par machine (art. 50, § 2). En tant que déployeur, vérifiez que votre éditeur a activé l'une et l'autre dans votre paramétrage.
Le volet RGPD
Un éditeur SaaS qui traite pour votre compte les données de vos clients ou de vos salariés agit en principe comme sous-traitant, et vous restez responsable du traitement. Une nouvelle fonctionnalité d'IA peut faire sortir ce traitement du cadre de vos contrats et de vos mentions actuels. Vérifiez trois points :
- Votre contrat de sous-traitance. Le sous-traitant ne traite les données que sur instruction documentée du responsable du traitement (RGPD, art. 28, § 3, a). Vérifiez que le contrat couvre le nouveau traitement par IA et demandez si l'éditeur utilise vos requêtes, documents ou résultats pour entraîner ou améliorer ses propres modèles. Si c'est le cas, le contrat doit le prévoir et en fixer les conditions.
- Nouveaux sous-traitants ultérieurs. Les fonctionnalités d'IA reposent souvent sur un fournisseur de modèles tiers. L'article 28, § 2, exige votre autorisation écrite préalable avant que l'éditeur ne recrute un autre sous-traitant. Si vous avez donné une autorisation générale, l'éditeur doit vous informer des changements et vous permettre de vous y opposer. Cherchez cette notification et vérifiez où le nouveau sous-traitant traite les données (le chapitre V du RGPD encadre les transferts hors EEE).
- Analyse d'impact et mentions d'information. L'article 35, § 1, impose une analyse d'impact relative à la protection des données (AIPD) lorsqu'un traitement, « en particulier par le recours à de nouvelles technologies », est susceptible d'engendrer un risque élevé pour les personnes. Si la fonctionnalité évalue, note ou surveille des personnes, menez une nouvelle analyse. Si les finalités ou les destinataires changent, mettez aussi à jour vos mentions d'information (art. 13).
Le projet européen distinct dit « Digital Omnibus » modifierait certaines dispositions du RGPD. Les institutions de l'Union le négocient encore en novembre 2026 : les règles actuelles s'appliquent.
Dix questions à poser à votre éditeur
| N° | Question | Pourquoi |
|---|---|---|
| 1 | Que fait exactement la fonctionnalité d'IA et quelle est sa destination ? | Détermine si l'usage peut être à haut risque (AI Act, art. 6 et annexe III) et si votre propre usage en modifierait la destination (art. 25, § 1, c) |
| 2 | Est-elle activée par défaut ? Un administrateur peut-il la désactiver par équipe ou par utilisateur ? | Permet de limiter l'usage aux finalités validées |
| 3 | Considérez-vous cette fonctionnalité comme à haut risque au sens de l'AI Act ? Sur quelle base ? | Vos obligations dépendent de la classification |
| 4 | Quels modèles d'IA et quels tiers traitent nos données ? Votre liste de sous-traitants ultérieurs a-t-elle changé ? | RGPD, art. 28, § 2 |
| 5 | Nos requêtes, documents ou résultats servent-ils à entraîner ou améliorer un modèle ? Pouvons-nous nous y opposer ? | RGPD, art. 28, § 3, a : traitement sur instruction uniquement |
| 6 | Où nos données sont-elles traitées et hébergées ? Sont-elles transférées hors EEE ? | RGPD, chapitre V |
| 7 | Quelle notice d'utilisation et quelle documentation des limites connues fournissez-vous ? | Nécessaire au contrôle humain, exigé en cas d'usage à haut risque (art. 26, § 1) |
| 8 | Quels journaux la fonctionnalité génère-t-elle ? Pouvons-nous y accéder, les exporter et les conserver ? | Art. 26, § 6 en cas d'usage à haut risque ; utile comme preuve dans tous les cas |
| 9 | Les contenus générés sont-ils marqués dans un format lisible par machine, et la mention « IA » est-elle activée par défaut ? | Obligations du fournisseur (art. 50, § 1 et 2), qui conditionnent ce que voient vos utilisateurs |
| 10 | Comment nous prévenez-vous avant d'ajouter ou de modifier substantiellement une fonctionnalité d'IA ? Cela peut-il figurer au contrat ? | Vous prévient avant le prochain changement |
Cinq étapes pour ce trimestre
- Inventorier. Recensez les fonctionnalités d'IA présentes dans les outils que vous utilisez déjà, y compris celles activées par défaut. Voir notre modèle d'inventaire des systèmes d'IA.
- Qualifier les rôles. Pour chaque fonctionnalité, indiquez si vous êtes simple déployeur ou si l'un des cas de l'article 25, § 1, pourrait faire de vous un fournisseur.
- Passer les usages au crible. Signalez tout ce qui touche au recrutement, à la surveillance ou à l'évaluation des salariés, au crédit ou à l'accès aux services essentiels, ainsi que toute inférence d'émotions au travail, et examinez-les de plus près.
- Combler les lacunes documentaires. Envoyez les dix questions, mettez à jour le contrat de sous-traitance et les autorisations de sous-traitants ultérieurs, et décidez si une nouvelle AIPD est nécessaire.
- Désigner un responsable et former. Confiez à une personne le suivi des fonctionnalités d'IA des logiciels achetés, donnez aux utilisateurs des consignes courtes adaptées à leur métier, et gardez une trace de ce qui a été fait et quand.
Questions fréquentes
La place de Themio
Themio prépare des modules AI Act et RGPD pour aider les équipes à qualifier leurs usages de l'IA, confronter leurs documents aux articles applicables et organiser les actions à mener, chaque constat étant relié à sa source.
Sources
- Règlement (UE) 2024/1689 (AI Act), version consolidée du 27 juillet 2026, EUR-Lex : art. 3, 4, 5, 6, 25, 26, 50, 113, annexe III
- Règlement (UE) 2016/679 (RGPD), EUR-Lex : art. 13, 28, 35, chapitre V
- Règlement (UE) 2026/1744 (Digital Omnibus sur l'IA), EUR-Lex
Cet article présente des informations générales sur le droit de l'Union au 13 novembre 2026 et ne constitue pas un conseil juridique. Son application à votre situation, ainsi que les règles nationales (consultation des instances représentatives du personnel, notamment), peuvent nécessiter l'avis d'un conseil qualifié.