Baromètre Conformité Numérique PME
France & Europe 2026
Où en sont vraiment les PME françaises et européennes face à l' AI Act , au RGPD , à NIS2 , et désormais à DORA et au Cyber Resilience Act ? Les chiffres que vous ne verrez pas dans les communiqués officiels.
d'amendes RGPD touchent désormais des entreprises de taille moyenne pour la première fois, pas seulement les grands groupes. Les PME françaises ne sont plus une cible secondaire pour la CNIL.
Ce que les rapports institutionnels ne disent pas
La conformité réglementaire des grandes entreprises est documentée. Celle des PME ne l'est pas. Les études disponibles s'arrêtent aux déclarations d'intention, « nous sommes en cours de mise en conformité », sans mesurer l'état réel des pratiques.
Ce baromètre compile des données publiques issues de la CNIL, de l'ENISA, de l'EDPB, de la Commission européenne, de la Direction générale des Entreprises et de France Num. Il ne prétend pas à l'exhaustivité. Il pose le diagnostic d'ensemble le plus fiable disponible aujourd'hui, et invite les PME à y contribuer directement via notre étude participative. Notre équipe d'experts supervise ce travail.
Étude Participative Themio
Themio conduit en parallèle sa propre étude auprès des PME françaises et européennes. Les résultats seront publiés dans le Baromètre 2027.
Participer à l'étude →Sondage hébergé sur la plateforme officielle de la Commission européenne. Vos données sont traitées conformément au RGPD.
Ce que les données disent
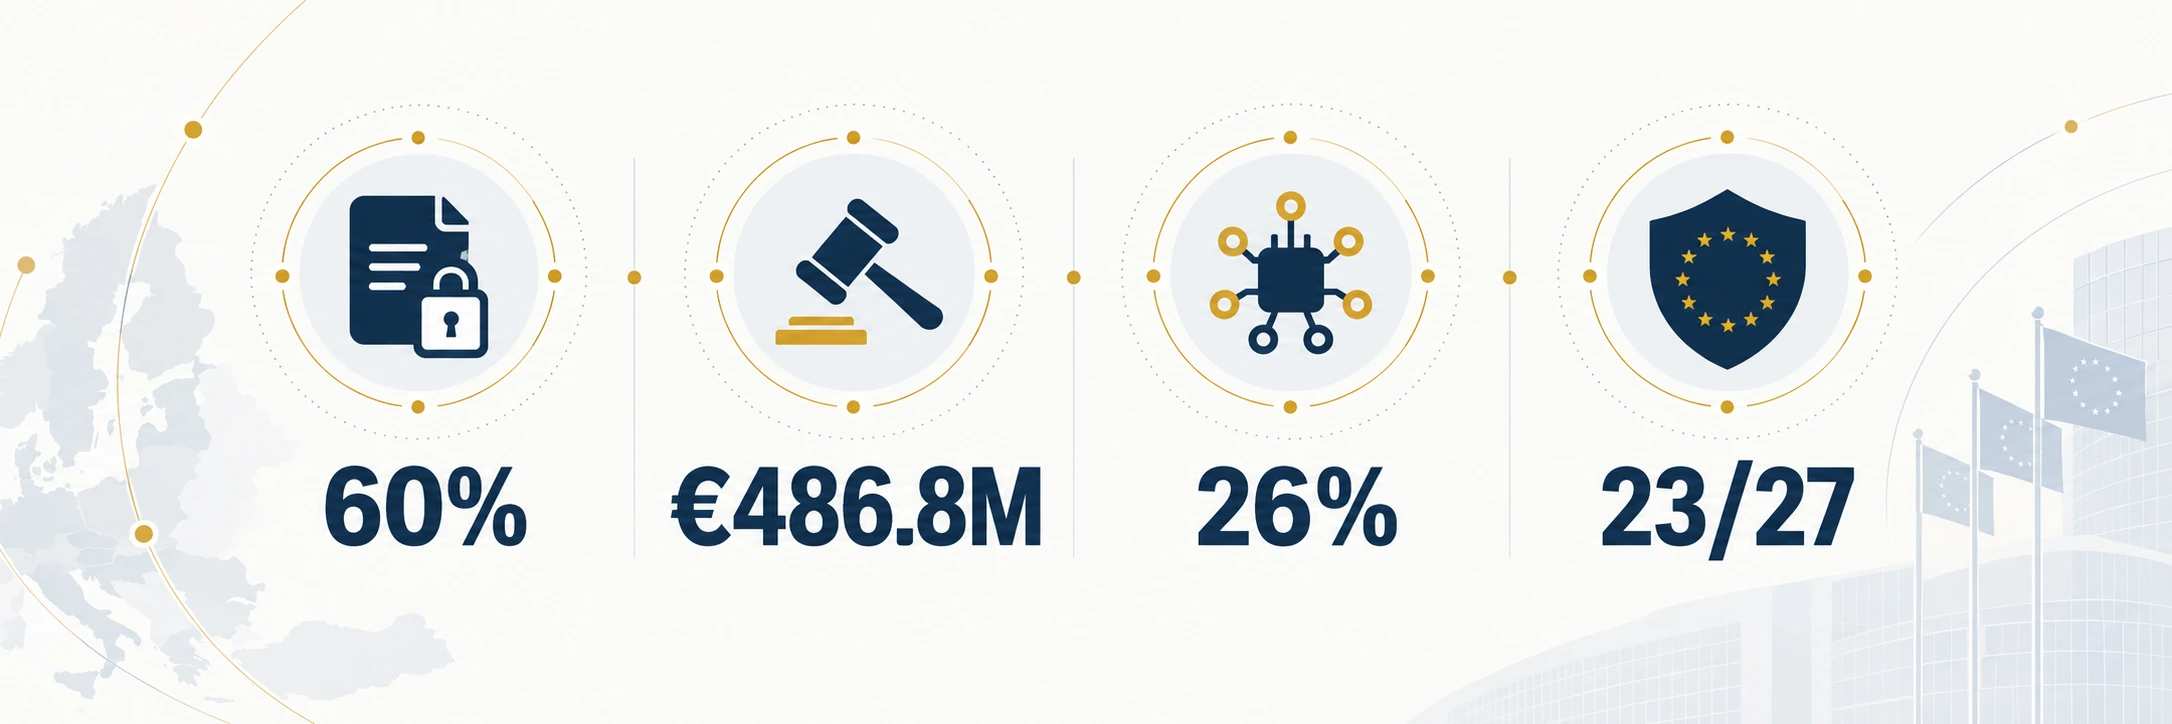
des PME françaises ne sont pas conformes au RGPD
Méconnaissance des obligations, ou défaut de mise en œuvre. Ce chiffre est stable depuis 2022 ; le rapport annuel officiel 2025 de la CNIL confirme que la pression de contrôle n'a fait que s'intensifier.
d'amendes CNIL confirmées pour 2025
83 sanctions, 6 167 violations de données notifiées, 20 150 plaintes reçues. 80 % des sanctions relèvent de la « procédure simplifiée » (amendes jusqu'à 20 000 €), le mécanisme qui expose le plus directement les PME.
d'amendes RGPD dans toute l'UE en 2025
L'Irlande (~531 M€) et la France (~487 M€) représentent ensemble environ 89 % du total à l'échelle de l'Union. La France reste le deuxième régulateur RGPD le plus actif d'Europe.
des sites web de TPE/PME françaises ne respectent pas les obligations RGPD
Absence de bandeau cookies conforme, politique de confidentialité non à jour, traceurs sans consentement.
des TPE/PME tiennent un registre des traitements
Ce document est pourtant obligatoire pour toute structure traitant des données personnelles, soit la quasi-totalité des entreprises. Une proposition de la Commission (Digital Omnibus) relèverait le seuil d'exemption de 250 à 750 salariés, mais le texte reste en trilogue en septembre 2026, pas encore en vigueur.
des TPE/PME utilisent au moins un outil d'intelligence artificielle
Ce chiffre a doublé en un an. La majorité de ces entreprises ignore que l'usage de l'IA relève désormais du Règlement (UE) 2024/1689 (AI Act) .
des incidents cyber touchant les organisations de l'UE impliquent un rançongiciel
La double extorsion (chiffrement et exfiltration) est devenue le modèle par défaut, plus l'exception. Le phishing reste le point d'entrée dans environ 60 % des cas. L'ENISA identifie explicitement les PME comme cibles à forte valeur.
États membres de l'UE désormais pleinement transposés pour NIS2. La France n'en fait pas partie.
Au 19 août 2026, la France, l'Irlande, l'Espagne et les Pays-Bas restent sans transposition NIS2 pleinement notifiée. La Commission européenne a saisi la Cour de justice de l'UE contre les quatre États pour défaut de notification de leurs mesures de transposition, et demande des sanctions financières jusqu'à transposition complète. Détail complet : guide NIS2 .
des ETP informatiques des organisations de l'UE dans les secteurs couverts par NIS2 sont dédiés à la cybersécurité
Les PME déclarent la part la plus faible de l'échantillon et la moindre confiance dans leur capacité à anticiper, résister et se remettre d'un incident. NIS2 demande à chaque entité essentielle ou importante de faire tourner un programme de gestion du risque cyber ; la plupart n'ont pas les effectifs pour en assurer un.
Cinq règlements, cinq niveaux de maturité
| Règlement | Niveau de connaissance PME | Niveau de conformité estimé | Prochaine échéance clé |
|---|---|---|---|
| RGPD (Règlement UE 2016/679) | Élevé, connu de 80 %+ des dirigeants | Faible, environ 40 % conformes sur le fond ; des sanctions supérieures à 10 M€ touchent désormais des entreprises de taille moyenne pour la première fois | Simplification RGPD du Digital Omnibus (seuil 250→750 salariés) toujours en trilogue, pas encore en vigueur |
| AI Act (Règlement UE 2024/1689) | Faible, moins de 20 % des PME utilisatrices d'IA en ont entendu parler | Très faible, conformité quasi inexistante | Article 50 (transparence) : 2 août 2026. Systèmes haut risque (Annexe III) : 2 décembre 2027, confirmé, loi définitive depuis juin/juillet 2026 |
| NIS2 (Directive UE 2022/2555) | Moyen, connu des secteurs les plus exposés | Faible, la France reste sans transposition notifiée | Quatre États saisis devant la CJUE pour défaut de notification ; vérifier le statut avant de présumer un délai de grâce |
| DORA (Règlement UE 2022/2554) | Faible hors secteur financier | Mitigé, environ 44 % des entités financières encore en défaut de conformité totale | Intensification des tests de résilience opérationnelle par les superviseurs tout au long de 2026 |
| Cyber Resilience Act (Règlement UE 2024/2847) | Très faible chez les PME fabricantes de produits connectés | Pas encore mesuré, régime nouveau | Signalement des vulnérabilités dès le 11 septembre 2026 ; conformité complète au 11 décembre 2027 |
Digital Omnibus sur l'IA : texte définitif, plus provisoire. Le Parlement européen a approuvé le texte final le 16 juin 2026, le Conseil de l'UE a donné son accord définitif le 29 juin 2026, et l'acte modificatif est entré en vigueur en juillet 2026. L'échéance des systèmes à haut risque de l'Annexe III est confirmée au 2 décembre 2027 (systèmes de sécurité de l'Annexe I : 2 août 2028). L'Article 4 (formation IA obligatoire) et l'interdiction des pratiques à risque inacceptable ne sont pas concernés, en vigueur depuis février 2025. Le Digital Omnibus ajoute aussi une nouvelle interdiction pure et simple des outils IA générant des CSAM ou des images intimes non consenties.
Les secteurs les plus exposés
Toutes les PME ne portent pas la même exposition. Voici les secteurs où l'écart entre obligation et conformité est le plus marqué.

RH, recrutement, gestion de paie
L'IA pilote le tri de CV, le suivi des présences et l'évaluation des performances. Ces usages entrent directement dans les « systèmes IA à haut risque » de l'Annexe III de l' AI Act (Article 6), désormais confirmé au 2 décembre 2027. Les obligations de transparence et de supervision humaine s'appliquent même à une PME de 20 salariés utilisant un logiciel RH tiers intégrant de l'IA.

E-commerce et marketing digital
Traceurs publicitaires, personnalisation algorithmique, chatbots commerciaux : trois points de friction RGPD constants. La CNIL a fait des cookies et du consentement sa priorité de contrôle dès 2023, et a désigné l'usage de l'IA et le data scraping comme nouvelles priorités pour 2026. Les PME e-commerce sont surreprésentées dans les sanctions de la procédure simplifiée, amendes jusqu'à 20 000 €.

Cabinets comptables, juridiques et de conseil
Entités soumises à NIS2 en tant que fournisseurs de services numériques critiques, avec obligation de déclarer les incidents de sécurité sous 24h. 51 % des TPE/PME ont déjà subi un incident de sécurité lié aux données sans l'avoir déclaré. Source : France Num RGPD 2024.

Santé, médico-social, bien-être
Les données de santé constituent une catégorie spéciale au sens de l'Article 9 RGPD, exigeant une protection maximale. Un secteur en retard structurel sur la conformité numérique malgré une exposition aux sanctions supérieure à la moyenne.

Industrie et produits connectés
Toute PME qui fabrique ou vend un « produit comportant des éléments numériques », objets connectés, logiciels embarqués, IoT, entre désormais dans le champ du Cyber Resilience Act (Règlement UE 2024/2847). À partir du 11 septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves sous 24h (alerte précoce) et 72h (rapport détaillé) via la plateforme unique de signalement de l'ENISA. La conformité complète est exigée au 11 décembre 2027 ; c'est une condition d'accès au marché, pas une recommandation optionnelle.
Ce que la plupart des PME ne savent pas encore
Utiliser un logiciel IA n'équivaut pas à être conforme à l' AI Act
La plupart des PME pensent que l' AI Act ne concerne que les développeurs d'IA. C'est faux. Le règlement distingue deux rôles : le fournisseur , qui développe le système, et le déployeur , qui l'utilise dans un contexte professionnel. En tant que déployeur, une PME doit vérifier que le système est conforme, former son personnel (Article 4), et ne jamais utiliser l'IA pour surveiller ses employés de façon illicite. Utiliser ChatGPT, un logiciel RH avec scoring automatique ou un outil de reconnaissance faciale place la PME dans le champ du règlement.
Un registre RGPD incomplet peut coûter aussi cher qu'une fuite de données
L'absence de registre des activités de traitement est une infraction documentée, contrôlable lors d'un audit CNIL, et sanctionnable en soi, sans incident de sécurité nécessaire. 59 % des PME n'en tiennent pas. Le registre n'est pas un document optionnel : c'est l'obligation RGPD la plus simple à mettre en œuvre, et la première que la CNIL vérifie.
Le report de l' AI Act ne signifie pas une pause
Le Digital Omnibus a repoussé les obligations haut risque de l'Annexe III à décembre 2027, et c'est désormais une loi définitive, plus une proposition. Trois obligations restent actives dès maintenant : l'interdiction des pratiques IA à risque inacceptable (depuis février 2025), l'obligation de formation IA de l'Article 4 (depuis février 2025), et les règles pour les modèles d'IA à usage général (depuis août 2025). Les PME qui attendent 2027 pour commencer leur mise en conformité prennent un risque réel.
« NIS2 n'est pas encore transposée en France » n'est pas un répit de conformité
La France n'a toujours pas de transposition NIS2 pleinement notifiée en août 2026, 22 mois après l'échéance d'octobre 2024. Certaines PME lisent ce retard comme signifiant que rien ne s'applique encore. Cette lecture est risquée : les autorités de contrôle sectorielles peuvent déjà agir dans le cadre des dispositifs de sécurité nationaux existants, et l'écart de transposition va se refermer, probablement avec un délai de transition court une fois la loi adoptée. La Commission européenne a saisi la Cour de justice de l'UE contre la France, l'Irlande, l'Espagne et les Pays-Bas, spécifiquement pour défaut de notification de leurs mesures de transposition, et demande des sanctions financières.
Aidez-nous à produire le premier baromètre primaire sur la conformité des PME
Les données disponibles sur la conformité des PME sont principalement déclaratives, ou issues de grands cabinets travaillant avec les ETI et les grandes entreprises. Il n'existe pas encore d'étude systématique, indépendante et représentative sur les PME de moins de 250 salariés en France et en Europe.
C'est ce que nous construisons.
Ce que vous gagnez en participant :
- Les résultats complets de l'étude en avant-première, dès leur publication
- Un benchmark de votre secteur : où se situe votre entreprise par rapport aux autres ?
- Un accès prioritaire à Themio lors du lancement
Le sondage prend moins de 5 minutes, hébergé sur la plateforme officielle de la Commission européenne (EUSurvey). Vos réponses sont anonymisées et traitées conformément au RGPD.
Participer à l'étude Themio →Questions fréquentes sur la conformité réglementaire des PME
Mon entreprise est-elle concernée par l'AI Act si elle n'est pas une entreprise tech ?
Le RGPD s'applique-t-il vraiment à une entreprise de moins de 10 salariés ?
Qu'est-ce que NIS2 et est-ce que ça concerne ma PME ?
Quel est le vrai coût d'une non-conformité RGPD pour une PME ?
L'AI Act a été reporté. Puis-je attendre avant de m'y préparer ?
DORA et le Cyber Resilience Act s'appliquent-ils aussi à ma PME, ou seulement aux grandes entreprises ?
Comment Themio produit-il ce baromètre, et à quelle fréquence est-il mis à jour ?
Méthodologie et sources
Ce baromètre repose exclusivement sur des données publiques vérifiables, issues d'institutions françaises et européennes. Chaque statistique est individuellement sourcée et datée.
| Donnée | Source | Année |
|---|---|---|
| 60 % des PME non conformes RGPD | RGPDKit, Bilan CNIL 2025 | 2025 |
| 88 % des sites TPE/PME non conformes au RGPD | Cartegie, RGPD 7 ans après | 2024 |
| 486,8 M€ d'amendes CNIL, 83 sanctions, confirmées | CNIL, Rapport annuel 2025 | 2026 |
| 1,15 Md€ d'amendes RGPD dans l'UE (2025) | EDPB, Rapport annuel 2025 | 2026 |
| 41 % des TPE/PME tiennent un registre des traitements | Baromètre France Num RGPD 2024 | 2024 |
| 51 % ont subi un incident de sécurité données | Baromètre France Num RGPD 2024 | 2024 |
| 26 % des TPE/PME utilisent un outil IA (x2 en un an) | Baromètre France Num 2025 | 2025 |
| 81,1 % des incidents cyber dans l'UE impliquent un rançongiciel | ENISA, Threat Landscape 2025 | 2025 |
| Digital Omnibus sur l'IA, loi définitive, en vigueur juillet 2026 | Conseil de l'UE, communiqué, 29 juin 2026 | 2026 |
| 23/27 États membres ayant transposé NIS2 ; France non transposée | Commission européenne, Digital Strategy | 2026 |
| Quatre États membres (Irlande, Espagne, France, Pays-Bas) saisis devant la CJUE pour défaut de notification de la transposition NIS2 | Commission européenne, communiqué ip_26_1499 | 2026 |
| 10,6 % des ETP informatiques dédiés à la cybersécurité | ENISA, NIS Investments 2025 | 2025 |
| Digital Omnibus RGPD (seuil registre 250→750), proposé, en trilogue | Commission européenne, publié le 19 nov. 2025 | 2025-2026 |
| DORA , environ 44 % des entités financières non pleinement conformes | Enquête sectorielle, ADVISORI 2026 | 2026 |
| Cyber Resilience Act, première échéance de signalement le 11 sept. 2026 | Règlement (UE) 2024/2847 | 2026 |
Comment se situe votre entreprise par rapport à ces statistiques ?
Découvrez si vous êtes en conformité avec l'AI Act européen en évaluant vos obligations de transparence dès aujourd'hui.
Ou participez à notre étude et contribuez au Baromètre 2027 :
Répondre au sondage Themio →