Cet article fournit une information générale. Voir les Mentions légales & avertissement .
Il n'existe pas de loi unique sur la conformité des ETI. Sept cadres réglementaires européens se superposent, chacun reposant sur un critère propre : effectifs, chiffre d'affaires, secteur d'activité ou nature des produits commercialisés. Une entreprise peut entrer dans le périmètre de certains textes tout en échappant à d'autres simultanément. Ce guide propose une matrice unique pour faire le point sur ces sept cadres, avec un lien vers l'analyse détaillée de chacun.
L'essentiel en 4 points
- La taille seule ne répond pas à la question. La CSRD repose quasi exclusivement sur des seuils de taille. Le RGPD, l'AI Act, DORA et la LBC-FT s'appliquent selon votre activité, pas vos effectifs. La plupart des ETI se situent à l'intersection.
- Vous pouvez être concerné par une réglementation et hors périmètre d'une autre, simultanément. Une entreprise de 400 salariés dans le logiciel industriel peut être hors périmètre direct CSRD, pleinement soumise à NIS2, et directement touchée par le Cyber Resilience Act en tant que fabricant de produit numérique, tout à la fois.
- Post-Omnibus, plusieurs seuils ont été relevés. Le seuil de la CSRD est passé de 250 à 1 000 salariés en mars 2026. C'est un allègement réel pour de nombreuses ETI, facile à manquer si vous n'avez pas réévalué votre situation depuis.
- Il s'agit d'un outil d'orientation, pas d'une décision juridique. Utilisez la matrice pour repérer les réglementations qui méritent un examen approfondi, puis confirmez votre situation avec un conseil qualifié.
La matrice d'applicabilité
Le tableau ci-dessous prend pour axe de départ les tranches de taille standard de l'UE (Recommandation 2003/361/CE de la Commission). Il montre comment chaque réglementation s'applique en pratique, les effectifs n'étant pas le critère déterminant pour plusieurs d'entre elles.
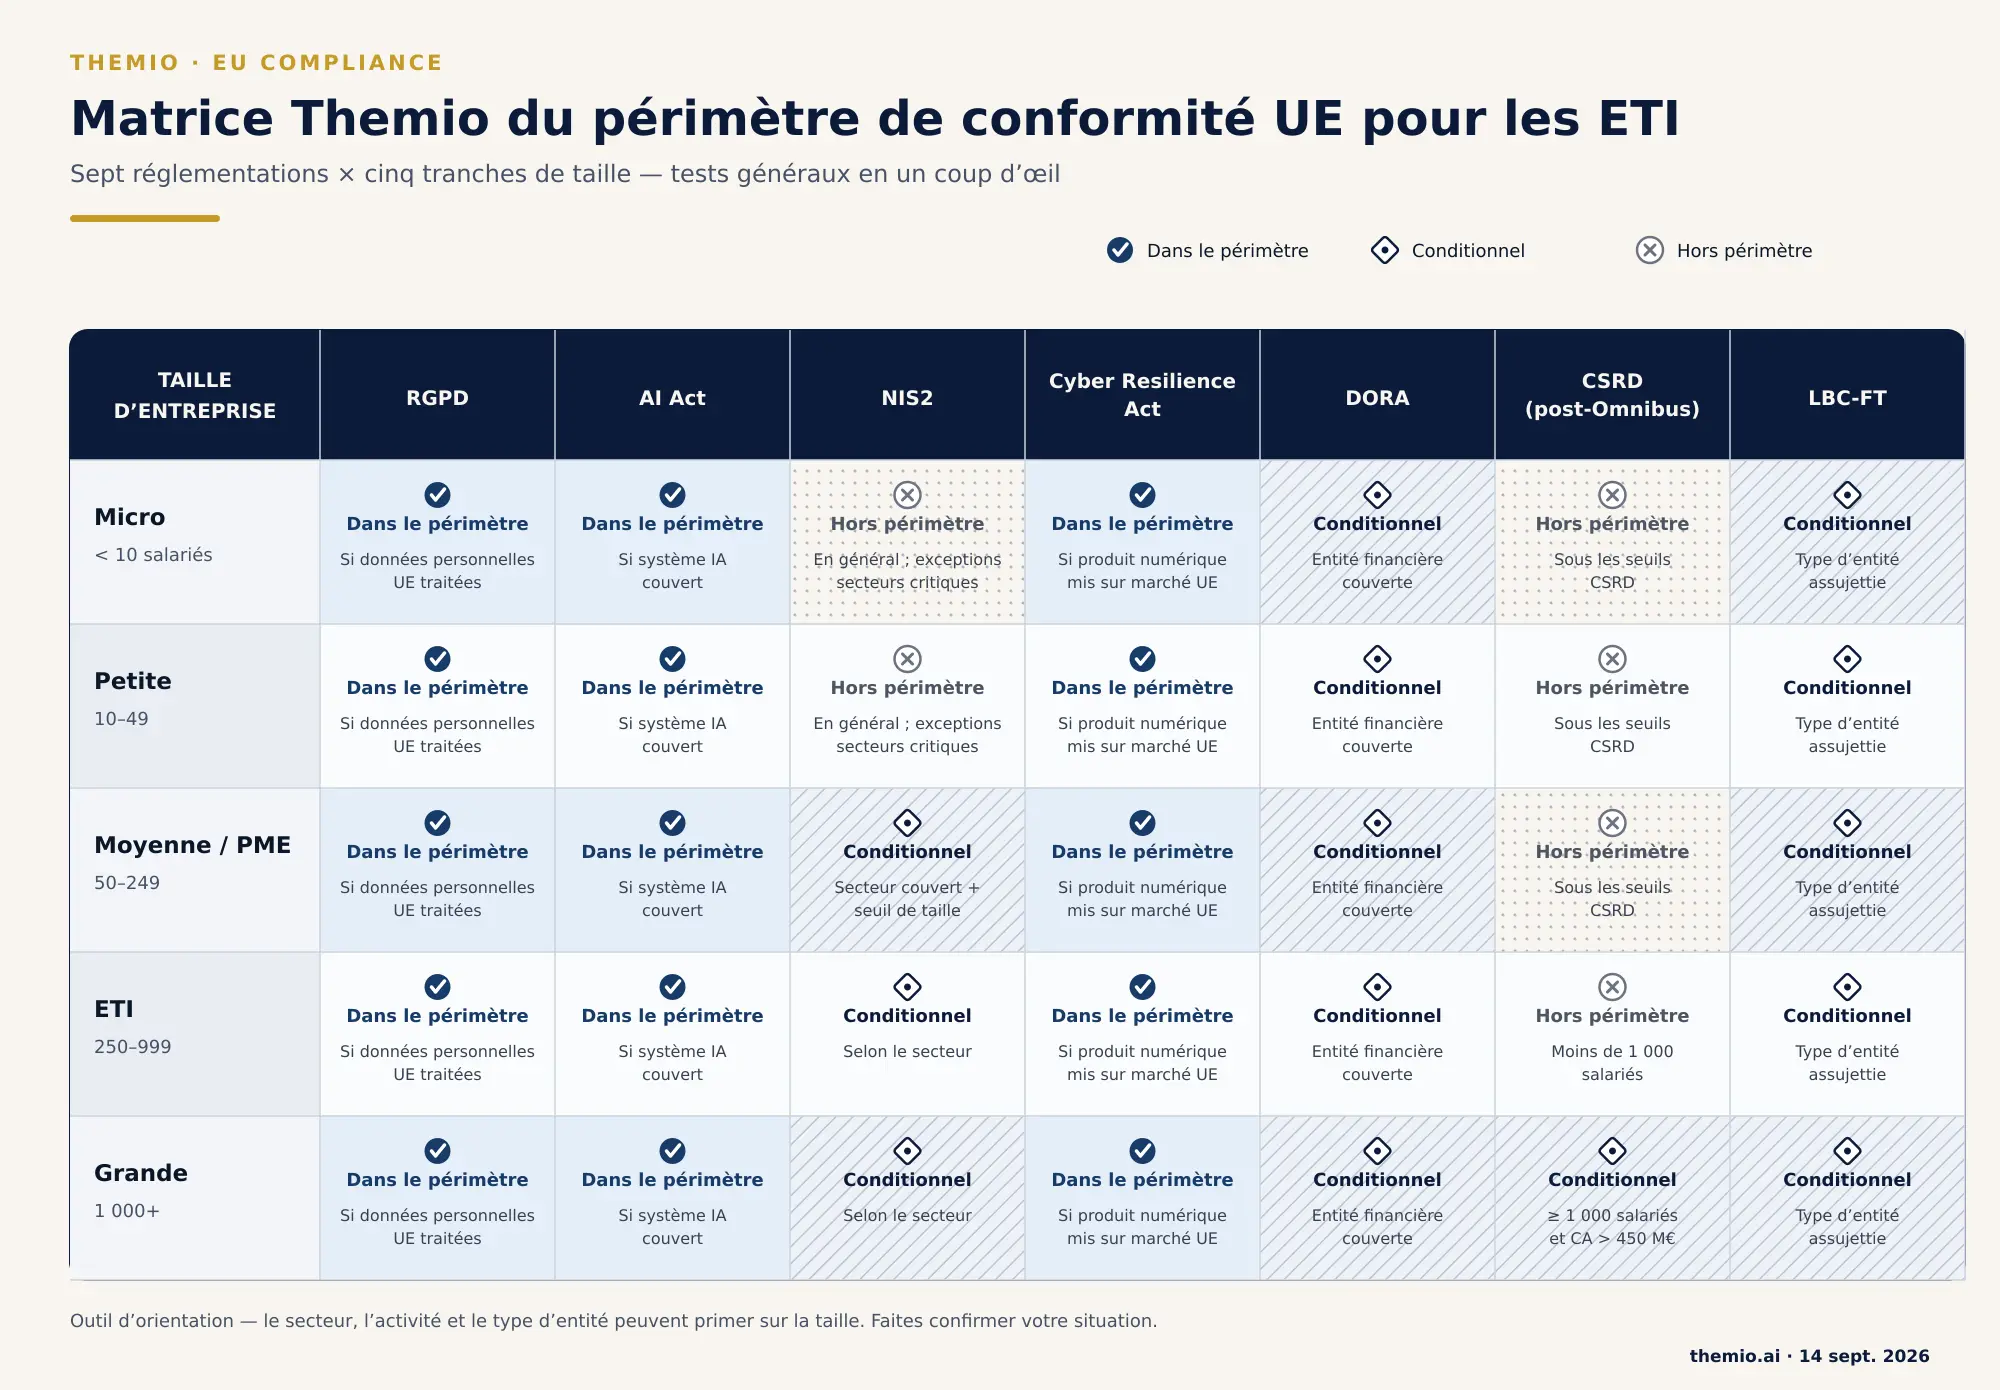
Cette matrice résume des critères généraux. NIS2, le CRA, DORA et la LBC-FT dépendent avant tout du secteur et de l'activité, pas des effectifs : une entreprise peut être pleinement dans le périmètre quelle que soit sa taille si elle constitue une entité visée. Confirmez votre position précise avec un conseil qualifié ; ce tableau est un point de repère, pas une qualification juridique formelle.
Lire la matrice selon votre profil
Un éditeur de logiciels B2B de 300 salariés vendant aux grands comptes relève très certainement du RGPD (traitement de données personnelles), très probablement de l' AI Act si ses logiciels intègrent de l'IA, et probablement de NIS2 s'il fournit des secteurs essentiels ou importants. S'il met sur le marché des produits intégrant des composants numériques, ce qui couvre l'essentiel du logiciel, le Cyber Resilience Act s'applique également. Il échappe en revanche à la CSRD, à DORA et à la LBC-FT sauf statut financier ou de reporting spécifique.
Une banque régionale ou un établissement de paiement de 150 salariés relève du RGPD, de DORA (directement, sans condition de taille) et de la LBC-FT comme entité assujettie. NIS2 s'applique probablement en tant qu'entité du secteur financier, et l'AI Act peut s'appliquer selon ses outils de scoring crédit ou d'analyse de fraude. La CSRD reste hors périmètre sauf franchissement du seuil de 1 000 salariés et 450 M€ de CA.
Un industriel de 800 salariés relève du RGPD et du Cyber Resilience Act si ses produits intègrent des composants numériques — une réalité de plus en plus courante dans l'industrie. NIS2 s'applique selon le secteur d'activité. Depuis Omnibus I, cet industriel se trouve très probablement hors périmètre direct de la CSRD suite au relèvement du seuil à 1 000 salariés, bien qu'il puisse recevoir des demandes de données ESG de ses grands donneurs d'ordre (voir notre guide CSRD sur le plafond de chaîne de valeur).
Ce qui a changé récemment et pourquoi il faut revérifier
Deux évolutions majeures intervenues au cours des 12 derniers mois modifient le positionnement des ETI sur cette matrice :
- Le seuil de la CSRD a fortement augmenté. Avant mars 2026, une entreprise de 300 salariés avec un chiffre d'affaires modeste pouvait être dans le périmètre CSRD. Depuis Omnibus I, le seuil est de 1 000 salariés et 450 millions d'euros de chiffre d'affaires. De nombreuses ETI qui avaient budgété une mise en conformité CSRD se trouvent désormais hors périmètre direct (voir notre guide complet CSRD ).
- Le pilier tiers de DORA est désormais appliqué en direct. La désignation en novembre 2025 des premiers prestataires TIC critiques signifie que le pilier de gestion des risques liés aux tiers de DORA n'est plus théorique pour les entités financières et leurs fournisseurs (voir notre guide DORA ).
Si vous avez vérifié votre position réglementaire il y a plus de six mois, revérifiez-la. Pas parce que de nouvelles règles sont apparues, mais parce que les frontières des règles existantes ont bougé.
Questions fréquentes
Décrypteuse Réglementaire

Développement Produit
Stratégie
Expert IA
Cet article fournit une information générale sur le périmètre réglementaire européen. Il ne constitue pas un conseil juridique. La matrice ci-dessus est un outil d'orientation : elle ne remplace pas l'évaluation d'un avocat, d'un commissaire aux comptes ou d'un conseil spécialisé sur la situation précise de votre organisation. Sources : voir les guides dédiés à chaque réglementation, cités ci-dessus, chacun avec ses propres sources primaires, vérifiés le 24 août 2026. Dernière mise à jour : 18 septembre 2026.